C’è una brutta notizia per chi gestisce siti web. Nel codice PHP sono spuntate due falle di sicurezza piuttosto pesanti, che rischiano di lasciare la porta spalancata agli hacker. Il pericolo reale? Qualcuno potrebbe prendersi il controllo del tuo server senza nemmeno aver bisogno di un account o di fare il login.
Le due vulnerabilità sono state battezzate con i codici tecnici CVE-2026-109618 e CVE-2026-109619. Per fortuna la patch correttiva è uscita il 21 ottobre scorso, ma la gravità della situazione è evidente se guardiamo i numeri: nella scala CVSS v4.0 hanno preso un punteggio di 9,2 su 10. In pratica, un codice rosso.
La questione si fa seria perché parliamo di PHP, una tecnologia che muove una fetta gigantesca di internet, inclusa la stragrande maggioranza dei siti basati su WordPress. A scovare il problema, battezzato complessivamente col nome di PHP2Shell, sono stati i ricercatori di Calif e Wiz, che per l’occasione hanno sfruttato anche l’aiuto di strumenti basati sull’intelligenza artificiale.
Cosa si rischia concretamente con PHP2Shell?
Entrambe le falle vanno a colpire il modo in cui PHP gestisce la memoria del server, anche se agiscono su binari leggermente diversi.
La prima (CVE-2026-109618) si attiva quando PHP esaurisce la memoria e deve gestire gli errori. In quel momento di stress, il sistema rischia di elaborare dati interni non inizializzati nel modo corretto. Un bug del genere permette a un malintenzionato di infilarsi nel processo e deviare l’esecuzione del codice a proprio favore.
La seconda falla (CVE-2026-109619) riguarda invece i “residui” di informazioni che restano in memoria dopo che una richiesta si interrompe in modo anomalo. Se PHP riutilizza per sbaglio quei dati non più validi, si crea la tempesta perfetta per un attacco.
Il vero pericolo di PHP2Shell è l’esecuzione di codice da remoto senza autenticazione. Se un hacker riesce a sfruttare questo varco, può iniziare a lanciare comandi direttamente sul server. A quel punto, a seconda dei permessi che trova, può fare un po’ quello che vuole: modificare i tuoi file, rubare dati riservati o buttare giù altri servizi collegati.
Intendiamoci: questo non significa affatto che ogni singolo sito in PHP sia stato già bucato. Significa semplicemente che bisogna muoversi, controllare la propria situazione e aggiornare il prima possibile, prima che qualcuno decida di approfittarne.
Quali versioni aggiornare e come muoversi (soprattutto su VPS e aaPanel)
Se hai l’accesso al server, devi assicurarti di passare subito a una di queste versioni sicure: PHP 8.5.12, 8.4.27, 8.3.36 oppure 8.2.35. Se per qualche motivo sei ancora bloccato su rami più vecchi e non più supportati ufficialmente, controlla subito se il tuo provider ha rilasciato delle patch specifiche per la tua distribuzione.
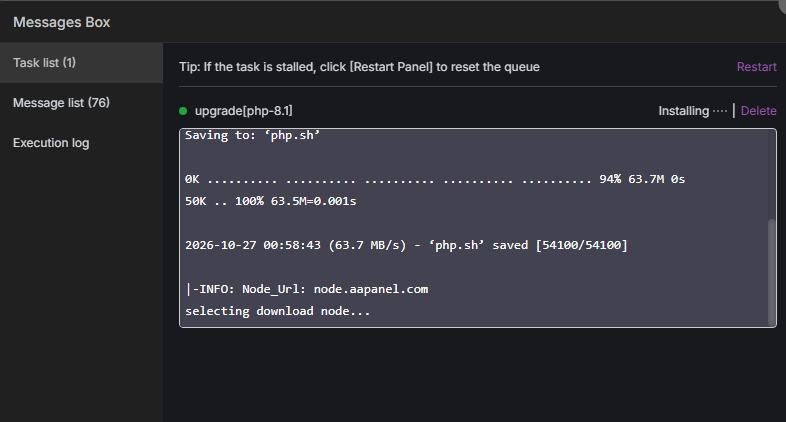
Un occhio di riguardo va a chi gestisce un VPS utilizzando aaPanel. Ricordati che su aaPanel puoi installare e far girare più versioni di PHP contemporaneamente su siti diversi. Aggiornare solo la versione che usa il tuo dominio principale non serve a nulla se poi hai altri siti o sottodomini che sfruttano versioni più vecchie e vulnerabili. Devi controllarle e aggiornarle tutte, una per una.
Leggi anche: Server Dedicati vs. VPS: Quale Soluzione di Hosting è Giusta per Te?
Prima di toccare qualsiasi cosa, però, fai un bel respiro e crea uno snapshot (un backup completo) del tuo VPS. Una volta fatto l’update, ricordati di riavviare i processi PHP e di fare un giro sui tuoi siti per verificare che non si sia rotto nulla.
C’è un ultimo dettaglio fondamentale. Se controllando i log del server noti già strani file modificati o accessi sospetti, l’aggiornamento da solo non basterà. La patch serve a chiudere il buco per il futuro, ma non cancella le tracce o le “porte sul retro” che un eventuale hacker potrebbe aver già piazzato prima dell’aggiornamento.
La regola d’oro in questi casi è una sola: non rimandare. Controlla le tue versioni di PHP oggi stesso e applica le patch. Lasciare la porta aperta quando c’è già la chiave per chiuderla non ha davvero senso.
Altro per te
 Hosting e Server
PHP2Shell: come limitare i danni di una falla PHP con disable_functions e blocco dei file in uploads
Se hai letto la nostra guida su PHP2Shell, sai già che la prima cosa da fare è aggiornare PHP alle versioni corrette. Questo articolo…
 Vulnerabilità PHP e Server Web: Come Aggiornare OpenLiteSpeed su VPS Ubuntu
 I migliori comandi per wp-config.php: come ottimizzare, proteggere e velocizzare WordPress
 Aggiornare tutti i pacchetti PHP (lsphp) su OpenLiteSpeed: Guida a Snapshot e Rollback Senza Rischi
 Come aumentare i limiti di PHP su WordPress: Di quanto e perchè
- Come installare PHP 8.4 su Ubuntu con tutte le dipendenze ed estensioni
 Qual’è la versione PHP migliore per WordPress? Comparazione (PHP 7.4, 8.1, 8.2, 8.3, 8.4)
- PHP 8.4 non si installa su aaPanel mancano le estensioni – Risolto!
Altri articoli su PHP
- Aggiornamenti automatici di sicurezza su Ubuntu: come configurare unattended-upgrades su un VPS27 Ott
- PHP2Shell: come limitare i danni di una falla PHP con disable_functions e blocco dei file in uploads27 Ott
- I migliori comandi per wp-config.php: come ottimizzare, proteggere e velocizzare WordPress27 Ott
- Aggiornare tutti i pacchetti PHP (lsphp) su OpenLiteSpeed: Guida a Snapshot e Rollback Senza Rischi27 Ott
- Vulnerabilità PHP e Server Web: Come Aggiornare OpenLiteSpeed su VPS Ubuntu27 Ott
- Cosa fare se un aggiornamento di WordPress rompe il sito: guida alla diagnostica27 Ott