Le frodi informatiche rappresentano una sfida sempre più concreta per chi gestisce un’attività online. Tra accessi sospetti, bot malevoli e transazioni anomale, la cybersecurity diventa fondamentale per proteggere gli e-commerce. Da questa esigenza nasce IronPhantom Fraud Defense, un progetto sviluppato da Fabrizio, che unisce competenze informatiche, analisi dei dati e intelligenza artificiale con l’obiettivo di contribuire a individuare comportamenti potenzialmente rischiosi.
Dalla passione per l’informatica a un progetto di cybersecurity
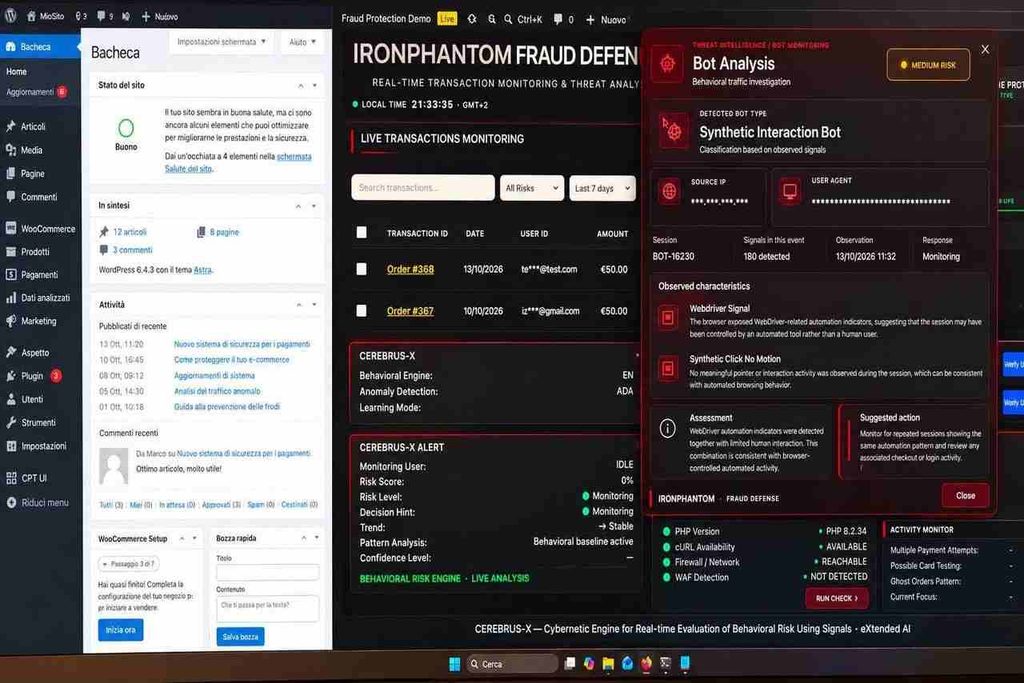
Dalla curiosità per i computer, nata nei primi anni Duemila, all’approfondimento della sicurezza informatica e dello sviluppo software, il percorso di Fabrizio lo ha portato a confrontarsi con il problema delle frodi online. IronPhantom Fraud Defense prende forma proprio dalla volontà di affrontare queste criticità attraverso strumenti di analisi e tecnologie basate sul machine learning. Il software analizza diversi segnali per individuare eventuali comportamenti anomali e possibili tentativi di frode. Un progetto che unisce competenze tecniche e ricerca, con l’obiettivo di migliorare la sicurezza delle attività online.
Di seguito, l’intervista a Fabrizio, realizzata attraverso uno scambio di messaggi, per conoscere la nascita del progetto, il funzionamento del software e le prospettive future.
Come nasce IronPhantom Fraud Defence?
C’è stato un periodo in cui Internet non si apriva con un semplice clic. Prima bisognava aspettare che un modem a 56K stabilisse la connessione, sperando che nessuno in casa sollevasse la cornetta del telefono.
Erano i primi anni Duemila. Avevo Windows XP, un computer con pochissima memoria e una curiosità decisamente superiore alle mie competenze.
Era proprio quella curiosità a spingermi a trascorrere intere notti davanti al monitor, esplorando un Internet molto diverso da quello di oggi.
Astalavista era uno di quei motori di ricerca che sembravano aprire le porte a un Internet parallelo, lontano dai portali tradizionali.
Bastava una ricerca per finire in qualche forum di reverse engineering o in una chat popolata da personaggi con nickname improbabili, come DarkByte o LordKernel. Non conoscevi i loro nomi, ma dopo pochi messaggi capivi chi aveva davvero qualcosa da insegnare.
Si parlava di debugger, OllyDbg, SoftICE, connessioni remote e firewall. C’erano discussioni su programmi che, dopo ore di analisi, cambiavano improvvisamente comportamento perché avevano comunicato con un server remoto.
E puntualmente arrivava l’esperto di turno che, dopo quaranta messaggi, scriveva soltanto: Ma il traffico in uscita l’avete controllato?
Quattro ore di discussione liquidate in una frase. Era anche così che si imparava.
Film come Operation Takedown, ispirato alla vicenda di Kevin Mitnick, alimentavano ulteriormente quella curiosità. Volevo capire cosa ci fosse dietro quelle storie, come funzionassero le reti e quali meccanismi rendessero vulnerabile un sistema informatico.
Naturalmente Internet aveva anche un lato meno romantico. Ricordo i famigerati dialer, capaci di trasformare una normale connessione telefonica in bollette astronomiche. Li conobbi anche personalmente, con cifre che potevano avvicinarsi ai due milioni delle vecchie lire.
Fu una delle mie prime lezioni sulla sicurezza informatica: a volte il problema non lo scoprivi sul monitor, ma quando arrivava la bolletta.
Gli anni passarono, cambiarono i computer e scomparvero molti di quei forum. La curiosità, invece, rimase.
Iniziai ad approfondire la cybersecurity in maniera sempre più strutturata, studiando reti, vulnerabilità e programmazione. Nel 2022 conseguii una certificazione eLearnSecurity e successivamente mi dedicai a Python, all’intelligenza artificiale e all’analisi dei dati.
Alcune esperienze con i chargeback e le frodi nei pagamenti online mi portarono infine a una domanda: potevo utilizzare quelle conoscenze per costruire qualcosa che aiutasse a riconoscere comportamenti sospetti?
Da quella domanda è nato IronPhantom Fraud Defense, un software di threat intelligence comportamentale oggi operativo in produzione.
Ripensandoci, vent’anni fa la curiosità mi spingeva a capire cosa succedesse dietro lo schermo. Oggi sviluppo un sistema che cerca di capire cosa si nasconde dietro un comportamento sospetto. In fondo, quella curiosità non è mai cambiata. Fortunatamente, è cambiato il costo della connessione.
Quali problema volevi risolvere con IronPhantom?
Una delle cose che mi ha sempre colpito delle frodi informatiche è che spesso la vittima vede soltanto l’ultimo capitolo di una storia cominciata molto tempo prima. Immaginiamo un grande archivio di dati sottratto durante un attacco informatico. Migliaia, a volte milioni di indirizzi email, password e altre informazioni finiscono nelle mani sbagliate. È quello che viene comunemente chiamato data breach, una violazione dei dati.
Il problema è che quei dati non rimangono necessariamente fermi in un archivio. Possono essere rivenduti, condivisi o riutilizzati per nuove attività fraudolente.
Ed è qui che entrano in scena i bot.
Non parliamo di robot come quelli dei film, ma di programmi e script specializzati, sviluppati per eseguire automaticamente migliaia di operazioni. Alcuni vengono utilizzati per verificare credenziali sottratte in precedenti violazioni, sfruttando il fatto che molte persone utilizzano la stessa password su servizi differenti. Questa tecnica è conosciuta come credential stuffing.
Altri strumenti automatizzati vengono impiegati per verificare dati di carte di pagamento compromesse, attraverso tentativi di transazione su siti e-commerce. È un fenomeno noto come card testing. Il risultato è che un negozio online può ritrovarsi coinvolto in una frode che ha avuto origine altrove, magari mesi prima, durante una violazione di sicurezza di cui il commerciante non sa nulla. E la parte più insidiosa è che questi strumenti non si presentano necessariamente come attacchi evidenti. Alcuni utilizzano browser automatizzati, cambiano indirizzo IP, modificano le informazioni con cui si identificano e cercano di imitare il comportamento di un normale visitatore. L’obiettivo è rendere più difficile distinguere un’attività automatizzata da quella di una persona reale. È un po’ come trovarsi davanti a qualcuno che cambia continuamente identità, ma continua a bussare alla stessa porta.
A volte le conseguenze emergono soltanto dopo: accessi non autorizzati, tentativi di pagamento fraudolenti, ordini contestati e chargeback. Ma a quel punto il problema si è già verificato.
Quello che mi interessava era capire se fosse possibile osservare ciò che accade prima. Non limitarmi a verificare se una transazione appare sospetta, ma analizzare anche le caratteristiche delle connessioni, i tentativi di accesso e i comportamenti automatizzati che possono precederla.
Perché un singolo evento può sembrare perfettamente normale. Ma quando inizi a collegare più segnali, può emergere una storia completamente diversa.
Da questa idea è nato IronPhantom Fraud Defense: sviluppare una tecnologia capace di correlare informazioni tecniche e comportamentali, valutare il rischio e contribuire a riconoscere potenziali frodi e attività sospette.
Il mio obiettivo non è bloccare indiscriminatamente ogni comportamento insolito, ma aiutare a distinguere le minacce reali dalle attività legittime.
Perché, in fondo, la sfida più difficile nella cybersecurity non è soltanto riconoscere chi sta cercando di entrare dalla porta sbagliata. È capire quando qualcuno sta tentando di entrare fingendo di avere la chiave giusta.
In che modo utilizzi l’intelligenza artificiale nel tuo progetto?
C’è un aspetto dell’intelligenza artificiale che mi ha sempre affascinato: la possibilità di individuare qualcosa di anomalo anche quando non sappiamo esattamente cosa stiamo cercando.
Immaginiamo un investigatore che osserva per settimane ciò che accade in una città. Impara a conoscere gli orari, le abitudini, i movimenti delle persone. Poi, una notte, nota qualcosa di insolito. Non significa necessariamente che sia stato commesso un reato. Ma c’è un comportamento che merita attenzione.
È proprio questo il principio che mi ha spinto a sperimentare con il machine learning. I sistemi di sicurezza tradizionali lavorano spesso attraverso regole precise: se si verifica una determinata condizione, viene generato un avviso. Sono controlli fondamentali, ma gli attaccanti possono modificare il proprio comportamento per cercare di aggirarli. Mi interessava capire se fosse possibile affiancare a queste regole un sistema capace di individuare anomalie nei dati.
Così ho iniziato a lavorare con Python e diversi algoritmi di apprendimento automatico, fino allo sviluppo di una componente che ho chiamato Cerebrus-X.
Il nome può sembrare quello di un’intelligenza artificiale uscita da un film di fantascienza. In realtà, dietro ci sono soprattutto matematica, codice, analisi dei dati e parecchie ore trascorse a cercare di capire perché un modello abbia classificato come sospetto qualcosa di perfettamente normale.
Cerebrus-X utilizza tecniche come gli autoencoder, reti neurali che imparano a ricostruire le caratteristiche dei dati, e Isolation Forest, un algoritmo progettato per individuare osservazioni statisticamente insolite.
In termini semplici, è come chiedere a due osservatori di esaminare la stessa scena con metodi differenti, cercando elementi che non corrispondono ai comportamenti attesi.
Ma c’è una difficoltà: un’anomalia non è automaticamente una frode.
Un cliente che effettua un acquisto da un Paese diverso dal solito potrebbe essere un truffatore. Oppure potrebbe semplicemente trovarsi in vacanza.
Ed è qui che entra in gioco il resto di IronPhantom. Il sistema combina l’analisi delle anomalie con altri segnali tecnici e comportamentali, come le
caratteristiche delle connessioni, gli eventi di accesso e le informazioni relative alle transazioni, per contribuire a costruire una valutazione del rischio più completa. IronPhantom dispone già di componenti operative in produzione, mentre i modelli di Cerebrus-X continuano a essere addestrati, verificati e calibrati. È un lavoro nel quale i dati sono fondamentali, ma lo è altrettanto comprendere gli errori.
Perché un modello che segnala continuamente falsi allarmi non diventa più intelligente: diventa soltanto molto bravo a farti perdere tempo.
La sfida è sviluppare strumenti capaci di distinguere sempre meglio ciò che è realmente sospetto da ciò che è semplicemente insolito.
In fondo, è questo che cerco di fare con l’intelligenza artificiale in IronPhantom: non sostituire il giudizio umano, ma aggiungere un altro modo di osservare ciò che accade dietro lo schermo.
Quali sono le principali minacce che IronPhantom è progettato per rilevare?
C’è una cosa che sorprende chi non ha mai amministrato un server esposto su Internet: non serve essere famosi, avere migliaia di clienti o custodire informazioni particolarmente preziose per attirare attenzioni indesiderate.
A volte basta essere online.
Me ne sono reso conto osservando i log dei miei server. Dietro quelle righe apparentemente incomprensibili si nasconde un’attività continua: indirizzi IP sconosciuti, richieste verso pagine inesistenti, tentativi di accesso e programmi che cercano di identificare quali tecnologie siano in esecuzione.
Alcuni cercano pannelli di amministrazione. Altri interrogano indirizzi comunemente associati a software vulnerabili. Altri ancora sembrano bussare a ogni porta, nella speranza di trovarne una aperta.
È un po’ come possedere un negozio in una strada apparentemente deserta e scoprire, guardando le registrazioni delle telecamere, che durante la notte decine di sconosciuti hanno provato tutte le maniglie.
La cosa curiosa è che spesso non si tratta nemmeno di attacchi diretti contro un obiettivo preciso. Molte di queste attività sono automatizzate: programmi che scandagliano continuamente Internet alla ricerca di opportunità.
Naturalmente, non ogni scansione rappresenta un tentativo di intrusione. Esistono anche ricercatori, crawler e servizi di monitoraggio che svolgono attività legittime. IronPhantom è progettato per contribuire a individuare quelle attività che meritano maggiore attenzione: tentativi di accesso sospetti, anomalie nelle transazioni, automazioni potenzialmente abusive e segnali di rischio associati alle connessioni.
Uno degli aspetti più interessanti del mio lavoro consiste proprio nell’osservare il
comportamento di queste attività attraverso i log e i dati raccolti dai sistemi.
A volte osservi decine di richieste apparentemente senza senso, provenienti da indirizzi sparsi per il mondo. Poi inizi a confrontare orari, percorsi richiesti e modalità di accesso, e scopri che dietro quel rumore esistono schemi ricorrenti.
È come cercare di ricostruire una conversazione ascoltando soltanto i rumori provenienti dall’altra stanza.
Ed è qui che l’analisi dei dati diventa importante: non tanto per trasformare ogni evento in un allarme, quanto per comprendere quali segnali possano indicare un rischio reale. La cosa che ho imparato è che Internet non dorme mai.
E quando spegni il computer pensando di aver finito la giornata, da qualche parte c’è quasi certamente uno script che sta ancora provando a indovinare dove hai messo la pagina di login.
Quali sono i tuoi obiettivi futuri per IronPhantom?
C’è una cosa che ho imparato lavorando nella cybersecurity: quando pensi di aver finalmente capito come funziona una minaccia, da qualche parte qualcuno sta già cercando un modo diverso per aggirare le difese.
È una specie di partita a scacchi nella quale non conosci il tuo avversario, non sai dove si trovi e, soprattutto, non puoi permetterti di pensare che la partita sia finita.
IronPhantom Fraud Defense è già un software operativo, utilizzato in un ambiente di produzione. Ma considero questo risultato soprattutto un punto di partenza. La mia priorità è continuare a migliorare ciò che ho costruito: rendere le analisi più affidabili, perfezionare i modelli di machine learning e ridurre il rischio di segnalare come sospette attività perfettamente legittime.
Per farlo, i dati sono fondamentali. Ogni nuova osservazione può contribuire a comprendere meglio determinati comportamenti e a individuare schemi che prima non erano evidenti. Naturalmente, non basta raccogliere grandi quantità di informazioni. Bisogna saperle interpretare. Un milione di righe di log non serve a molto se non riesci a capire cosa ti stanno raccontando.
Un altro obiettivo riguarda l’evoluzione della piattaforma.
IronPhantom non nasce come un semplice plugin WordPress. Il suo cuore è un backend autonomo, nel quale vengono eseguite le analisi e le valutazioni del rischio. WooCommerce rappresenta la prima integrazione, ma la mia intenzione è estendere progressivamente il supporto anche ad altri CMS e piattaforme e-commerce.
Vorrei che questa tecnologia diventasse uno strumento concretamente utile anche per le piccole attività commerciali, che spesso devono affrontare minacce complesse senza disporre delle risorse di una grande azienda.
Non immagino il futuro di IronPhantom come una corsa ad aggiungere continuamente nuove funzionalità. Preferisco costruire qualcosa di solido, verificarne l’efficacia e migliorarlo passo dopo passo.
E poi c’è un aspetto più personale. A distanza di oltre vent’anni, continuo a provare la stessa curiosità che mi teneva sveglio davanti a un vecchio computer con Windows XP. Solo che oggi, invece di cercare risposte nei forum, spesso le cerco tra righe di codice, modelli matematici e log di sistema. Qualche volta le trovo. Altre volte scopro soltanto nuove domande.
Ma credo che sia proprio questo il bello della cybersecurity: il giorno in cui smetti di essere curioso è probabilmente il giorno in cui inizi a perderti qualcosa di importante.
In IronPhantom Fraud Defense ritrovo la passione di Fabrizio per l’informatica e la sua volontà di trasformare le proprie conoscenze in una soluzione concreta. È bello vedere come da un interesse coltivato nel tempo possa nascere un progetto con un obiettivo preciso, contribuire a rendere il mondo online più sicuro.
Leggi anche: L’AI legge il DNA per individuare chi rischia un ictus: cosa hanno scoperto i ricercatori
Altri Articoli di – Giorgia Cantoni
 Tomás Luis de Victoria, la Schola Cantorum Venerandae Fabricae pubblica “Missa pro defunctis”Il 27 novembre 2026 sarà pubblicato "Missa pro defunctis", album di debutto della Schola Cantorum Venerandae…
 “Livatino – Il giudice e i suoi assassini”, Michele Placido racconta il magistrato ucciso dalla mafiaAlla Festa del Cinema di Roma è stata presentata in anteprima Livatino - Il giudice e…
 Giorgio Panariello torna a Livorno con “Panariello sotto l’albero”: tre serate a dicembreGiorgio Panariello torna nella sua Toscana con uno degli spettacoli più amati dal pubblico. Il comico…
 Intervista ad Audrey Gordon: il viaggio nella memoria di Erri De LucaAudrey Gordon è una regista francese che, con I pesci non chiudono gli occhi, si avvicina…
 I Queen celebrano i 50 anni di A Day At The Races con due edizioni speciali in vinileA quasi cinquant'anni dalla sua pubblicazione originale, A Day At The Races torna protagonista con una…
 Giovanni Vernia debutta al GialappaShow con Terzultimo, la parodia ispirata a UltimoNuova stagione e nuovo personaggio per Giovanni Vernia, che torna a far divertire il pubblico del…
 Mariana D’Amico lascia Casa a Prima Vista per un’esperienza speciale in conventoDalla frenesia delle trattative immobiliari al silenzio di un monastero. È questa la sfida accettata da…
Altro per te
 Tecnologia
Devi assolutamente averlo! Il Miglior Router 5G Wi-Fi 6 con SIM TP-Link Archer NX200 AX1800 Mbps Porta Gigabit WAN/LAN, 4K-QAM
Se stai cercando il Miglior Router 5G Wi-Fi 6 perfetto per portare la tua connessione a un livello superiore, il TP-Link Archer NX200 è…
 Robot nei supermercati: la sfida danese per automatizzare il lavoro notturno
 L’intelligenza artificiale risponde a tutti, ma chi continuerà a produrre le informazioni?
 Crawler AI e siti Internet, quando il traffico automatizzato mette a rischio i piccoli editori
 Mastercard introduce i pagamenti offline in Europa dal 2027
 ChatGPT per adolescenti, come attivarlo e usarlo per studiare
 Quanto è sicura la tua password? Controllala e migliorala online
 Il futuro del web nell’era di Google AI First: i siti web spariranno davvero?
Altri articoli su Intelligenza artificiale
- Robot nei supermercati: la sfida danese per automatizzare il lavoro notturno20 Ott
- L’intelligenza artificiale risponde a tutti, ma chi continuerà a produrre le informazioni?15 Ott
- Crawler AI e siti Internet, quando il traffico automatizzato mette a rischio i piccoli editori15 Ott
- Un weekend artificiale, Leonardo Pieraccioni porta l’intelligenza artificiale al cinema11 Ott
- Tre domande alla Storia: Intervista Impossibile a Galileo Galilei27 Set